في الحلقة الأولى من «فيكسد ويبينارز».. «فيكسد سوليوشنز» تناقش الاستعداد لقانون حماية البيانات الشخصية
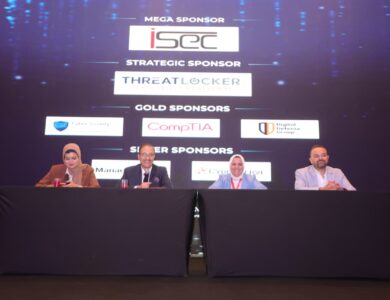
استضافت شركة فيكسد سوليوشنز الشركة المصرية الرائدة في مجال التحول الرقمي والأمن السيبراني الحلقة الأولى من سلسلة «فيكسد ويبينارز».
وذلك تحت عنوان “قانون حماية البيانات الشخصية في مصر: العد التنازلي الأخير للامتثال”.
بمشاركة نخبة من المتخصصين في الجوانب القانونية والتكنولوجية.
وناقشت متطلبات قانون حماية البيانات الشخصية، والتحديات التي تواجه المؤسسات في الانتقال من فهم التشريعات إلى التطبيق العملي.
وشهدت الجلسة مشاركة الدكتور محمد حجازي، المستشار القانوني بمكتب الأمم المتحدة المعني بالمخدرات والجريمة (UNODC) وعضو اللجنة الاستشارية للمختبر التنظيمي (Sandbox) بالهيئة العامة للرقابة المالية.
وكذلك المهندس محمود توفيق، المؤسس والرئيس التنفيذي لمجموعة فيكسد للاستثمار، فيما أدار الحوار المهندس سامح زغلول، الرئيس التنفيذي للتكنولوجيا والابتكار بشركة فيكسد سوليوشنز.
مناقشات فيكسد سوليوشنز في الحلقة الأولى من سلسلة «فيكسد ويبينارز».
ركزت المناقشات على عدد من الإجراءات التي يتعين على المؤسسات البدء بها استعدادًا للامتثال.
وفي مقدمتها حصر البيانات الشخصية التي تجمعها المؤسسة وتحديد مصادرها وأغراض استخدامها، وتصنيف البيانات وفق طبيعتها وحساسيتها، ومراجعة الأسس القانونية لمعالجتها.
كما شدد المتحدثون على ضرورة تحديد المسؤوليات بوضوح داخل المؤسسة، بما في ذلك مسؤوليات جهات التحكم والمعالجة.
والتأكد من جاهزية مسؤول حماية البيانات (DPO) للقيام بالمهام المنوطة به.
إلى جانب مراجعة السياسات والإجراءات الداخلية المتعلقة بجمع البيانات وتخزينها ومشاركتها والاحتفاظ بها.
وتضمنت التوصيات كذلك ضرورة مراجعة آليات التعامل مع البيانات الحساسة وبيانات الأطفال، ووضع إجراءات واضحة تتيح لأصحاب البيانات ممارسة حقوقهم.
فضلًا عن التأكد من قدرة المؤسسة على التعامل مع طلبات أصحاب البيانات والاستجابة لها وفق المتطلبات التنظيمية.
وحظي مفهوم خروقات البيانات الشخصية بجانب مهم من النقاش، مع التأكيد على ضرورة ألا تنتظر المؤسسات وقوع حادث أمني قبل وضع آليات للتعامل معه.
وشملت التوصيات إعداد خطط واضحة للاستجابة لحوادث خرق البيانات، وتحديد المسؤوليات وقنوات التصعيد والإبلاغ، واختبار هذه الإجراءات بصورة دورية.
بما يضمن قدرة المؤسسة على التحرك السريع عند اكتشاف أي حادث يؤثر على البيانات الشخصية.
كما تم التأكيد على أهمية ربط حماية البيانات بمنظومة أوسع لإدارة المخاطر والأمن السيبراني.
بدلًا من التعامل معها باعتبارها ملفًا قانونيًا منفصلًا عن العمليات اليومية للمؤسسة.
التعامل مع الامتثال
وأكد المهندس محمود توفيق رئيس شركة فيكسد سوليوشنز أن المؤسسات بحاجة إلى التعامل مع الامتثال باعتباره عملية مستمرة وليست مجرد إجراء يتم تنفيذه مرة واحدة للحصول على تقييم أو استيفاء متطلب تنظيمي.
وأوضح أن تغير طبيعة الأعمال وإضافة تطبيقات وأنظمة جديدة وظهور مخاطر مختلفة باستمرار يجعل من الضروري إعادة تقييم منظومة حماية البيانات بشكل دوري.
وأشار إلى أهمية دمج حماية البيانات ضمن منظومة الحوكمة والمخاطر والامتثال (GRC) القائمة داخل المؤسسات.
والاستفادة من الضوابط والإجراءات الموجودة بدلًا من بناء مسارات منفصلة لكل متطلب تنظيمي.
وتناولت الجلسة كذلك العلاقة بين حماية البيانات والذكاء الاصطناعي، في ظل التوسع في استخدام أدوات الذكاء الاصطناعي داخل بيئات العمل.
وأكدت المناقشات أهمية أن تقوم المؤسسات بتقييم تأثير استخدام تطبيقات الذكاء الاصطناعي ووضع قواعد واضحة لحوكمة البيانات والذكاء الاصطناعي.
وتحديد نوعية البيانات التي يمكن استخدامها، وكيفية التعامل معها ومراقبة مخاطرها.
وتبرز أهمية هذا الجانب مع تزايد اعتماد المؤسسات على تطبيقات الذكاء الاصطناعي في تحليل البيانات واتخاذ القرارات وأتمتة العمليات، بما يجعل حوكمة البيانات جزءًا أساسيًا من أي استراتيجية للتحول الرقمي.
ولم تقتصر المناقشات على الجانب التنظيمي، إذ تناولت الجلسة الأثر التجاري للامتثال، خاصة بالنسبة للشركات المصرية التي تتعامل مع شركاء وأسواق دولية.
وأوضح المهندس محمود توفيق أن وجود إطار واضح لحماية البيانات يمكن أن يدعم قدرة الشركات على التعامل مع المؤسسات الدولية،.
ويخفض المخاطر المرتبطة بالشراكات والاستثمارات، خاصة في القطاعات التي تعتمد بصورة كبيرة على البيانات وخدمات التعهيد.
مواضيع متعلقة
- غادة لبيب: الأمن السيبراني ركيزة للسيادة الرقمية وشرط لاستدامة التنمية
- وزير الاتصالات: لقاءات فنية مع مالي للاستفادة من الخبرة المصرية في التحول الرقمي
- السيسي يبحث زيادة استثمارات «أورنج» في مصر
- ” ICT Misr “راعيًا ذهبيًا لمنتدى” Dell Technologies” بالقاهرة للعام الرابع